Cyber Threat Intelligence
Bądź o krok przed adwersarzem
Monitorujemy Twoją markę, domeny, Dark Web i infrastrukturę. Wykrywamy zagrożenia, zanim staną się incydentem, i mówimy, co naprawdę stanowi ryzyko.
10+
monitorowanych organizacji
6 000+
wykrytych unikalnych zdarzeń dotyczących monitorowanych organizacji
≤ 12 h
od wykrycia zagrożenia do alertu
Usługi
Kompleksowa ochrona Twojej firmy w sieci
Od monitoringu Dark Webu po analizę złośliwego oprogramowania – dostarczamy usługi, wiedzę i narzędzia, które pozwalają Ci być zawsze o krok przed adwersarzem.
VectorsBrand
Ochrona marki i wykrywanie podszyć
Wykrywamy fałszywe domeny i strony internetowe podszywające się pod Twoją firmę oraz wspieramy ich usuwanie z sieci.
VectorsDark
Monitoring Dark Web
Szukamy wykradzionych danych logowania pracowników i wycieków firmowych danych na forach i giełdach cyberprzestępców.
VectorsSurface
Model zagrożeń oparty na OSINT
Pokazujemy Twoją organizację z perspektywy atakującego – na podstawie publicznie dostępnych informacji i cyfrowej ekspozycji.
VectorsStream
Feed wskaźników kompromitacji (IoC)
Dostęp do bazy aktywnych zagrożeń, którą zintegrujesz z SIEM, SOAR, firewallem lub EDR, aby od razu blokować złośliwą aktywność.
VectorsRE
Analiza złośliwego oprogramowania
Profesjonalna analiza statyczna i dynamiczna podejrzanych plików na zlecenie, zakończona szczegółowym raportem technicznym.
Nie wiesz, od czego zacząć?
Opowiedz nam o swojej firmie – dobierzemy zakres usług do Twoich potrzeb.
Współpraca
Jak wygląda współpraca
1
Analiza potrzeb
Poznajemy Twoją firmę, markę, domeny i infrastrukturę, aby zrozumieć, co wymaga ochrony.
2
Dobór usług
Dobieramy zakres usług do skali organizacji i realnego ryzyka – bez zbędnych elementów.
3
Uruchomienie monitoringu
Podstawowy monitoring uruchamiamy zwykle w 24–48 godzin, pełne wdrożenie trwa do kilku dni.
4
Alerty i raporty
Po wykryciu zagrożenia otrzymujesz powiadomienie z opisem oraz raporty z rekomendacjami.
Dlaczego Vectors Hunt
Dlaczego warto nam zaufać
1
Łączymy Cyber Threat Intelligence, analizę techniczną i kontekst biznesowy – nie dostarczamy wyłącznie alertów, lecz wskazujemy, co stanowi realne ryzyko dla organizacji.
2
Koncentrujemy się na proaktywnym wykrywaniu zagrożeń, zanim przerodzą się one w incydent.
3
Analizujemy zagrożenia związane z Twoją organizacją, marką, domenami, infrastrukturą i dostawcami.
4
Przekładamy złożone dane techniczne na rekomendacje możliwe do wdrożenia przez zespoły IT, bezpieczeństwa i zarząd.
Blog
Najnowsze analizy
Publikujemy analizy kampanii phishingowych i oszustw, które obserwujemy w ramach naszej pracy.
-
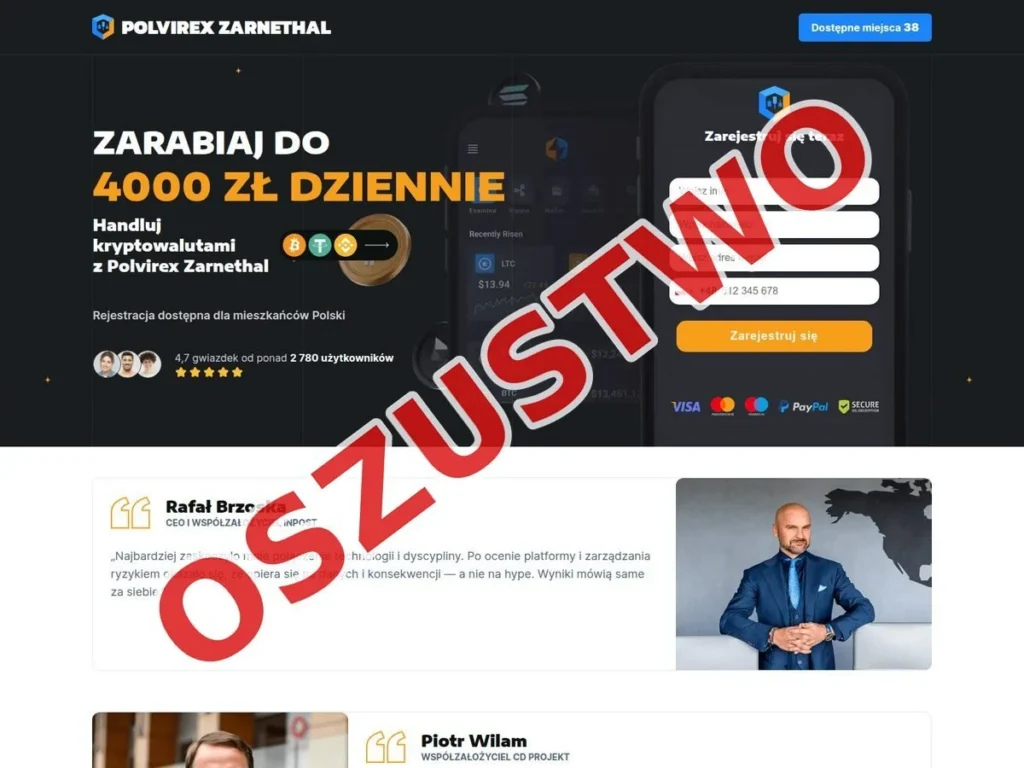
Crypto Scam: Jak oszuści wykorzystują wizerunek polityków i biznesmenów
W ciągu ostatnich miesięcy obserwujemy globalną kampanię polegającą na promowaniu fałszywych platform inwestycyjnych z wykorzystaniem wizerunków biznesmenów oraz kluczowych osób w państwie.…
-
Globalna kampania uderza w linie lotnicze: Jak oszuści wyłudzają dane kart płatniczych
W ostatnich dniach na celowniku cyberprzestępców znalazła się branża lotnicza oraz jej klienci na całym świecie. Zidentyfikowaliśmy rozbudowaną, wielowątkową kampanię phishingową, w…
-
Wykorzystywanie wizerunku sieci handlowych w kampaniach SMS Premium
Zespół Vectors Hunt obserwuje nasilenie kampanii phishingowych wymierzonych w polskich obywateli. Cyberprzestępcy wykorzystują wizerunek zaufanych marek do legitymizowania złośliwych witryn internetowych. Celem…
Porozmawiajmy o bezpieczeństwie Twojej firmy
Napisz, czego potrzebujesz – odpowiemy i zaproponujemy zakres współpracy dopasowany do Twojej organizacji.
lub napisz na [email protected]